 Enviando corrección, espere un momento...



VER RESUMEN
Binance sufrió el mayor robo de criptomonedas registrado: un hacker sustrajo cerca de US$6.360 millones en diez redes, tras comprometer el computador de un ingeniero y acceder a sistemas internos. La plataforma suspendió depósitos y retiros, mientras emisores y socios congelaron hasta US$3.000 millones. Expertos atribuyen el ataque a un grupo norcoreano. Binance asegura que cubrirá las pérdidas con fondos propios y su fondo SAFU, y proyecta reabrir los retiros en 48 horas.
Este artículo fue escrito por Carlos Esparcia Sanchís y Francisco Jareño Cebrián, académicos del Área de Economía Financiera en el departamento de Análisis Económico y Finanzas de la Universidad de Castilla-La Mancha, para The Conversation.
El jueves 29 de octubre, a las 20:05 hora UTC, empezaron a vaciarse los monederos de Binance, la mayor plataforma de intercambio de criptomonedas del mundo. Un único hacker movió unos 6 360 millones de dólares en diez cadenas de bloques, la mayor parte en unos veinte minutos. Tras el ataque, Binance suspendió depósitos y retiradas.
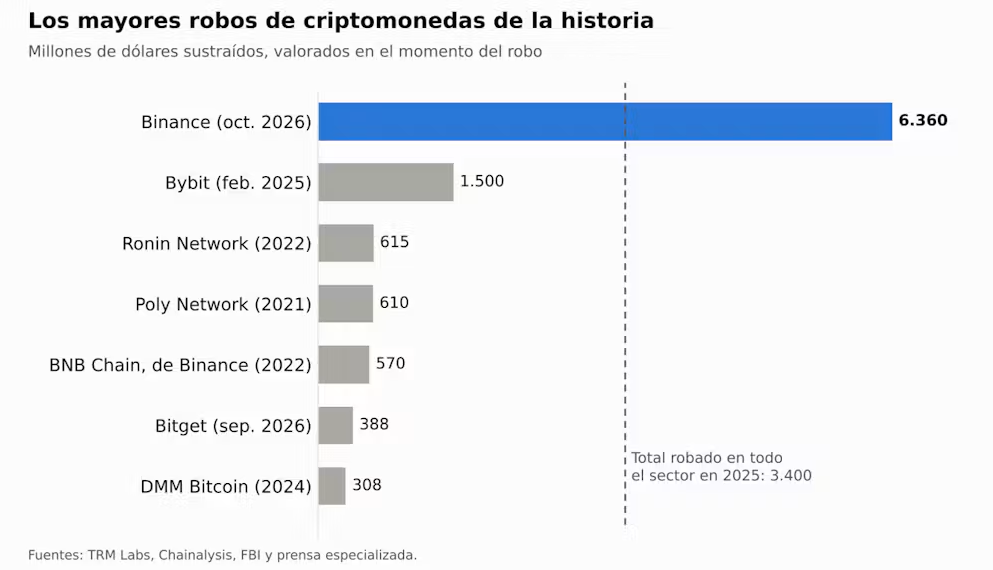
Este robo es cuatro veces mayor al de Bybit, en febrero de 2025, el récord hasta ahora con 1 500 millones de dólares, y casi el doble de todo lo robado en el sector en 2025 (3 400 millones, según la consultora Chainalysis). Tampoco es el primer golpe a Binance: ya perdió 7 000 bitcoines en 2019, unos 40 millones de dólares, y 570 millones en 2022. Del botín del 29 de octubre, las monedas Ethereum concentraron unos 3 790 millones, seguido de 18 270 bitcoines (1 470 millones), Tron (628 millones) y XRP (296 millones).
Cómo se hizo: un portátil y una firma digital
Según la investigación preliminar de Binance, los ciberdelincuentes comprometieron el portátil de un ingeniero de operaciones y accedieron desde él a un sistema interno para ordenar retiradas. El objetivo fueron las “carteras calientes” (hot wallets), monederos conectados a internet para atender las retiradas diarias.
En Ethereum, el hacker usó 50 autorizaciones firmadas de antemano para convertir una cartera de Binance en una aspiradora bajo su control. En las otras nueve cadenas, los fondos salieron con transferencias firmadas con normalidad. Todo apunta a que dominó el propio sistema de firma de Binance, tras al menos 36 horas de preparación.
El eslabón débil no fue la criptografía, sino las personas y los procesos. Ya ocurrió con Bybit y, hace un mes, con Bitget, cuyo robo de 388 millones de dólares partió de un proveedor de seguridad externo.
Corea del Norte, otra vez
Los expertos atribuyen el ataque a TraderTraitor, la unidad norcoreana a la que el FBI culpó del caso Bybit. Según Chainalysis, en 2025 Pyongyang robó 2 020 millones de dólares, el 59 % del total mundial de robos de criptomonedas, y acumulaba 6 750 millones. Ahora, este único golpe casi iguala todo su historial. Se estima que esos fondos financian los programas armamentísticos del país.
Congelar lo congelable
Lo que más ha frenado el daño ha sido la actuación de los emisores centralizados de criptomonedas estables. Tether congeló unos 1 770 millones de su criptomoneda (USDT) y Circle unos 825 millones de la suya (USDC). Con Ripple, World Liberty Financial y la red Arbitrum, lo inmovilizado ronda los 2 700 millones según TRM Labs (expertos en ciberseguridad financiera), mientras que Binance habla de 3 000 millones.
Tras hacerse con el botín, el ciberdelincuente ha vendido USDT más de un 10 % por encima del precio de mercado, y está intentando desprenderse de las stablecoins, que son criptoactivos congelables, para hacerse con otros imbloqueables y difíciles de rastrear (criptomonedas que se pueden guardar en monederos no conectados a internet, como el bitcóin, o monedas de privacidad que, además de ser imbloqueables, garantizan el anonimato). Aún controla más de 420 000 ether y los 18 270 bitcoines robados, por lo que hay unos 2 400 millones de dólares fuera del alcance de cualquier emisor. Tras Bybit, el blanqueo duró unos 45 días.
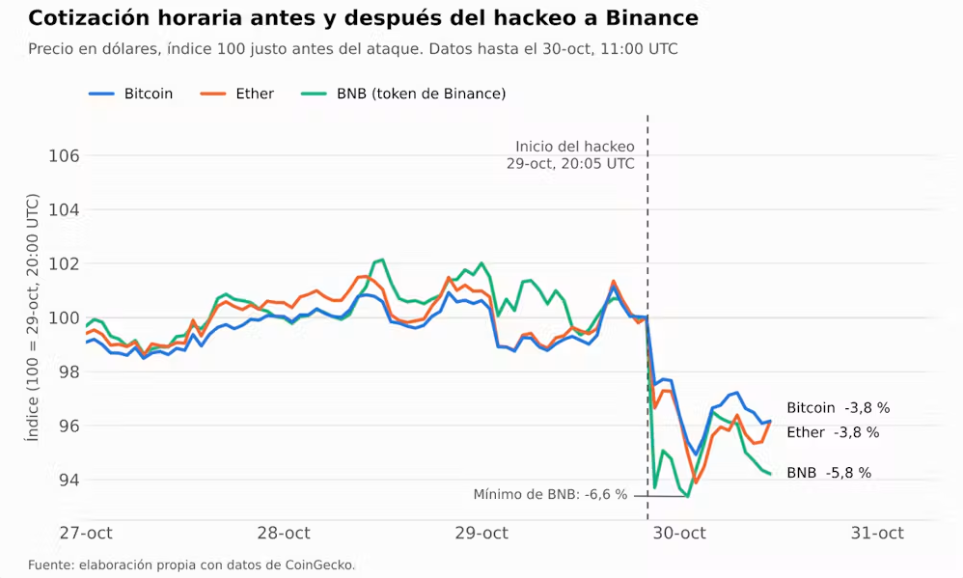
El bitcóin, que tras el ataque cayó a unos 76 320 dólares, su mínimo en seis semanas, recuperó en horas la zona de los 78 000 dólares. Nada que ver con el desplome cercano al 20 % en una semana, tras la quiebra de FTX, en 2022.
¿Puede Binance absorber la pérdida?
La diferencia con el caso de FTX es esencial: allí hubo un agujero por el uso indebido del dinero de los clientes. Aquí, un robo externo a una empresa solvente. Binance custodiaba 144 000 millones de dólares antes del ataque: la pérdida bruta supone un 4,4 % que, si se descuentan los activos congelados, se queda en torno a un 2,5 %.
La compañía promete cubrir estas pérdidas con su fondo de emergencia SAFU y recursos propios. Pero el SAFU, convertido a bitcoín este año, ronda hoy los 800 millones. Una octava parte del robo.
Fundstrat, una firma independiente de investigación y análisis de mercados, no ve un riesgo de solvencia relevante, y Binance prevé reabrir las retiradas en 48 horas. Así, quien conserve saldo podrá retirarlo cuando se reabran las retiradas.
El riesgo de fondo es la concentración. En el segundo trimestre de este año, Binance acaparó el 38,7 % de los activos movilizados en las diez mayores plataformas digitales. Si un nodo así se tambalea, arrastra la confianza del mercado.
Tres lecciones
El ataque cierra un mes de ciberincidentes que algunos medios ya llaman el octubre negro, y que deja tres lecciones:
– La seguridad de los criptoactivos es, sobre todo, operativa. Bastó un portátil comprometido para abrir la puerta a los ladrones.
– Concentrar los activos en un gran intermediario reintroduce el riesgo de incumplimiento que las criptomonedas prometían eliminar. Aunque la autocustodia exige conocimientos que pocos pequeños inversores tienen, “si no son tus claves, no son tus monedas”.
– La cooperación entre emisores, firmas de análisis y autoridades funciona y, en este caso, inmovilizó en horas casi la mitad del botín. Y la regulación empieza a perfilarse como la mejor garantía para los inversores minoristas.
Este artículo se publicó primero en The Conversation el 30 de octubre de 2026. Lee el original aquí.