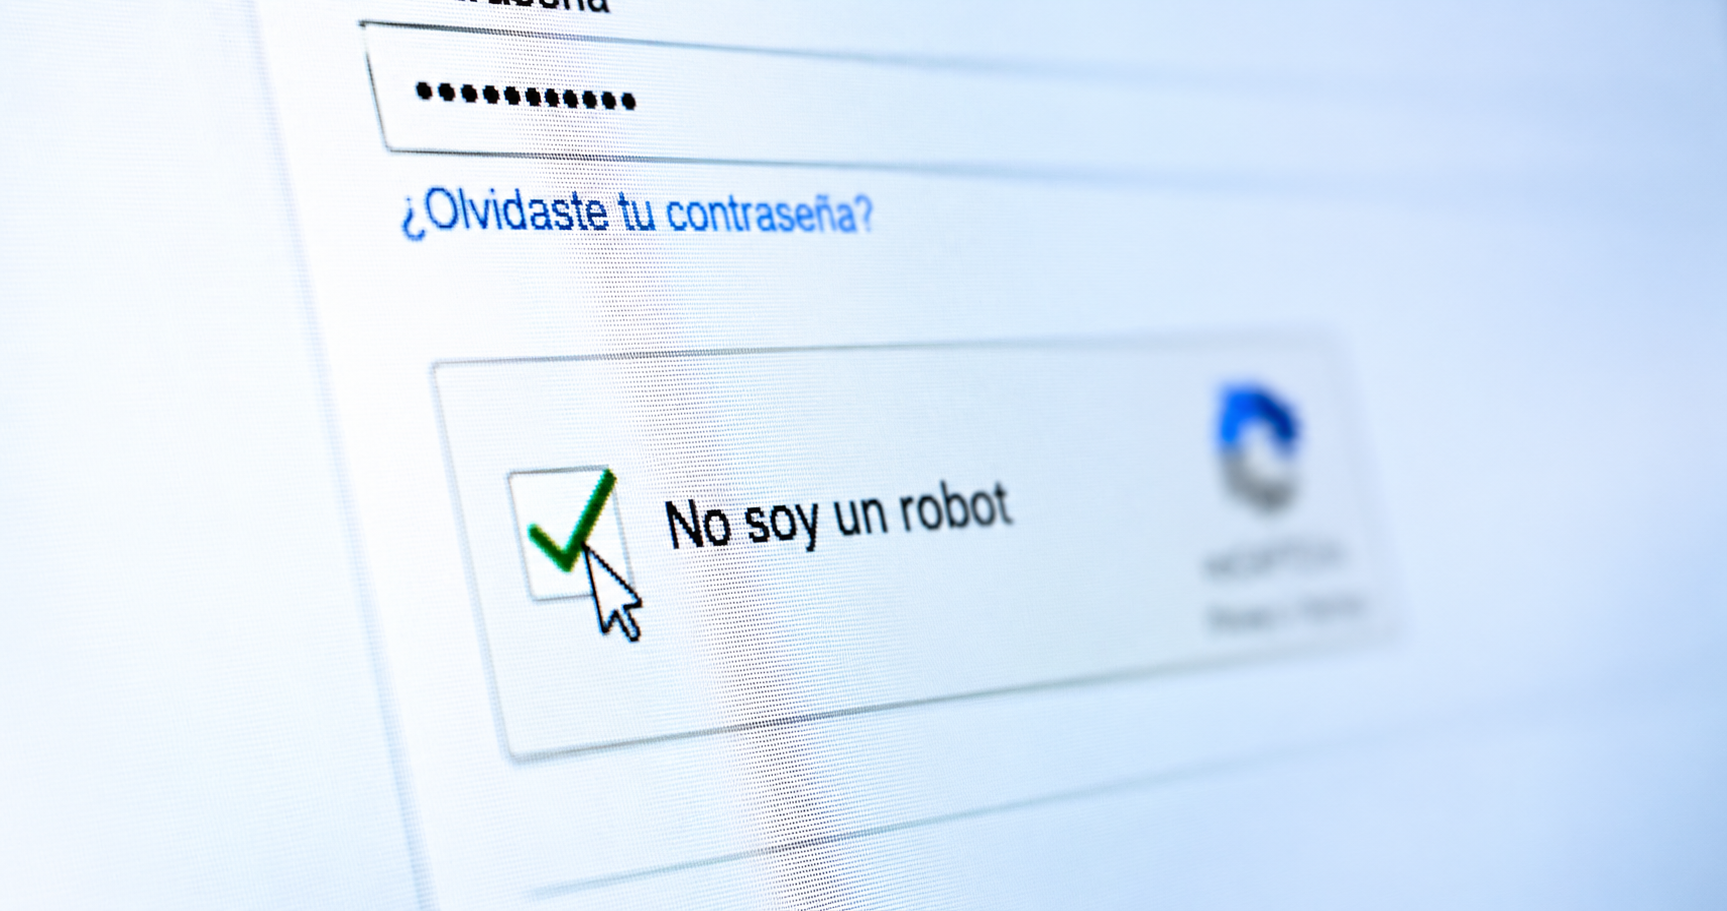
Marcar la casilla “No soy un robot” se convirtió en una acción habitual al navegar por internet. Sin embargo, lo que parece una simple verificación de seguridad podría esconder una peligrosa estafa que permite a ciberdelincuentes acceder a información personal e incluso tomar el control de un computador.
La empresa de ciberseguridad ESET advirtió sobre una modalidad de fraude que utiliza CAPTCHA falsos para engañar a los usuarios y conseguir que ellos mismos ejecuten instrucciones maliciosas en sus dispositivos.
El método aprovecha la confianza que generan estos sistemas, presentes en millones de páginas web, para convencer a las víctimas de realizar acciones que comprometen su seguridadm explicó Infobae.
ClickFix: la estafa que puede entregar el control de tu computador
Los CAPTCHA permiten distinguir entre usuarios reales y programas automatizados que intentan acceder a plataformas digitales. Habitualmente, solicitan seleccionar imágenes, identificar objetos o marcar una casilla.
No obstante, los delincuentes han comenzado a imitar estas verificaciones mediante una técnica conocida como ClickFix, que busca manipular a las personas para que ejecuten comandos peligrosos.
El engaño comienza cuando una página muestra una supuesta verificación de seguridad o advierte sobre un problema inexistente en el computador.
Para continuar navegando, el sitio solicita seguir una serie de instrucciones, como presionar determinadas teclas, abrir herramientas del sistema y pegar un código.
El peligro aparece cuando la víctima ejecuta ese comando, que puede instalar programas maliciosos capaces de robar contraseñas o permitir que un desconocido controle el equipo de manera remota.
En algunos casos, la página incluso copia automáticamente las instrucciones al portapapeles, de modo que el usuario solo necesita pegarlas para activar la amenaza.
Cómo identificar un CAPTCHA falso y evitar la estafa
Según explica ESET, una verificación CAPTCHA legítima nunca requiere abrir herramientas internas del computador para comprobar que el usuario es una persona.
Por ello, una de las principales señales de alerta aparece cuando una página solicita acceder a PowerShell, Terminal, Ejecutar o el Símbolo del sistema.
También conviene desconfiar de cualquier verificación que exija descargar archivos, instalar extensiones, habilitar notificaciones o modificar configuraciones del dispositivo.
Otra recomendación consiste en revisar cuidadosamente la dirección del sitio web, especialmente cuando presenta errores ortográficos o imita el dominio de una plataforma conocida.
Asimismo, los especialistas recuerdan que el candado HTTPS no garantiza que una página sea legítima.
¿Qué hacer si seguiste las instrucciones de un CAPTCHA sospechoso?
Si copiaste un código, pero todavía no lo ejecutaste, lo fundamental es evitar completar la instrucción.
En ese caso, debes cerrar las ventanas del sistema que abriste y reemplazar el contenido del portapapeles con cualquier texto inofensivo.
Posteriormente, se recomienda realizar un análisis de seguridad y revisar las descargas recientes y extensiones del navegador para identificar elementos desconocidos.
La advertencia apunta a una precaución fundamental: ninguna verificación para demostrar que eres humano debería obligarte a ejecutar comandos en tu computador.
 Enviando corrección, espere un momento...