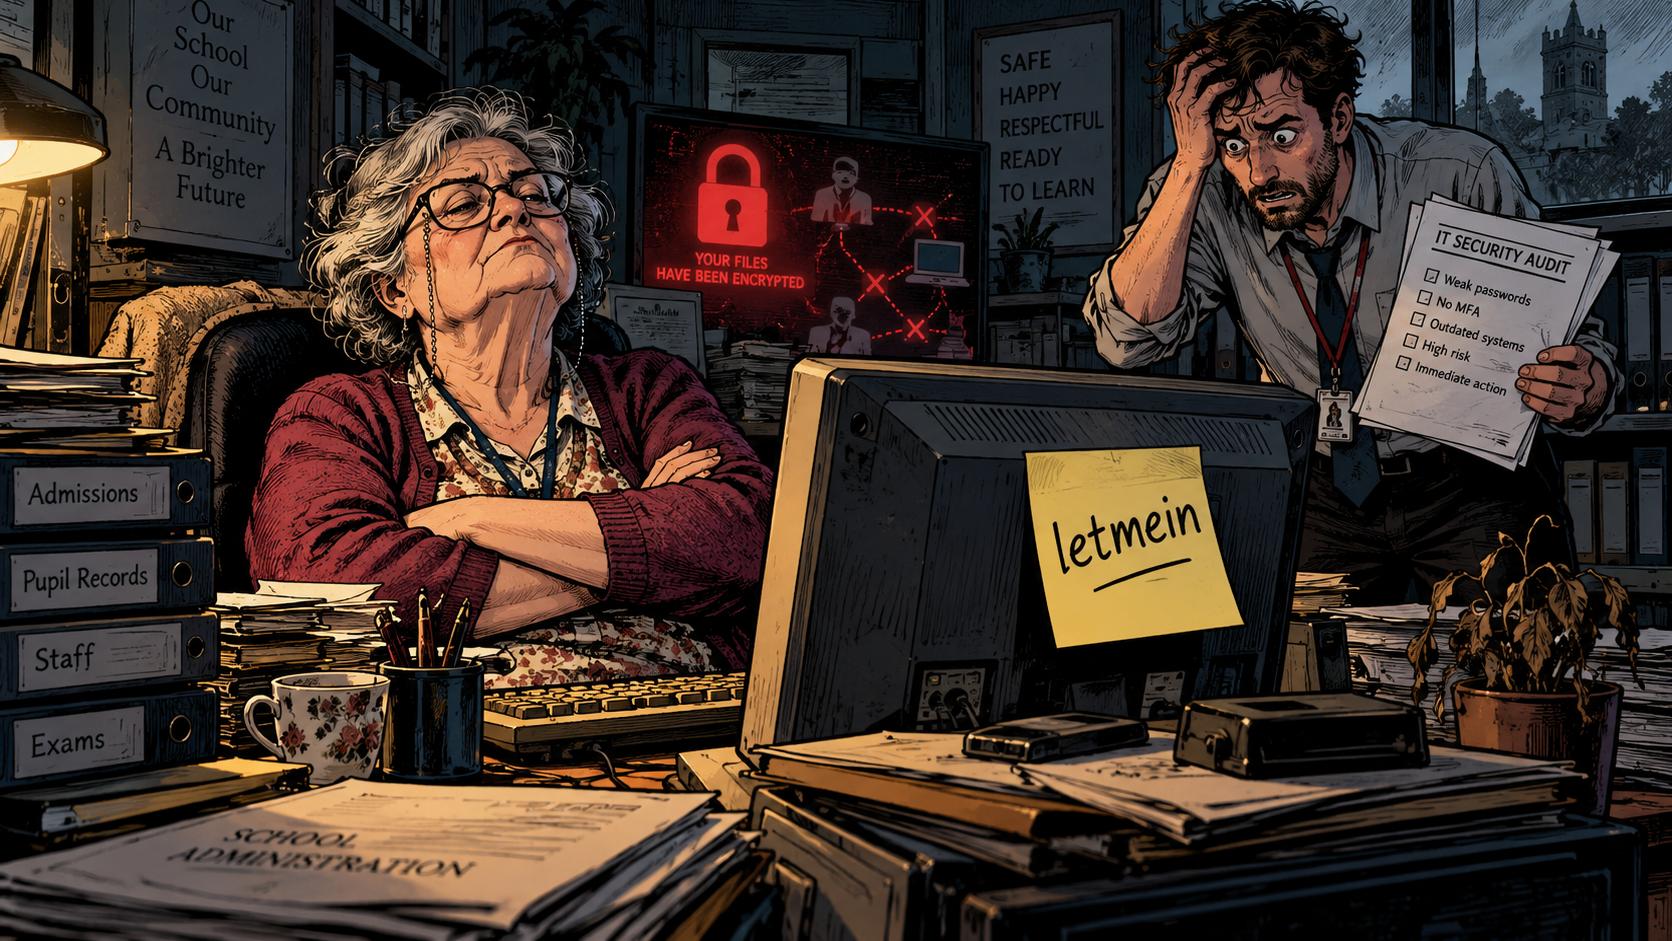
La contraseña era "letmein", que en inglés significa "déjame entrar". Estaba escrita en un papel pegado en el escritorio de su dueña, y llevaba en uso desde 1998. Todo eso, en un colegio británico que ya había perdido su red completa por un ataque informático.
La historia la cuenta el sitio tecnológico The Register, en su columna semanal "On Call", donde los lectores confidencian sus peripecias trabajando como soporte técnico. Esta vez el protagonista es un usuario al que el medio identificó sólo como "Daniel", y que se presenta como el hombre que tuvo el atrevimiento de querer cambiar la venerable clave de un colegio, en uso hace más de 20 años.
Una red caída por 3 meses
El asunto es así. En 2020, Daniel fue contratado para reemplazar a un departamento de informática de dos personas. El jefe anterior se había ido en medio de "irregularidades contables", relacionadas con haberse comprado computadores gamer de alta gama con fondos del colegio que nunca beneficiaron al recinto.
Su adjunto asumió justo a tiempo para enfrentar un ransomware, un tipo de ataque en que ciberdelincuentes bloquean los sistemas de una organización y exigen dinero para devolver el acceso. La red del colegio estuvo fuera de servicio por tres meses.
Se tuvo que contratar a especialistas externos para reconstruirla a partir de la única copia de respaldo disponible, que tenía meses de antigüedad. Es decir, el colegio recuperó sus datos históricos pero no los de la semana anterior. Después -quizá arrastrado por la locura- el adjunto renunció repentinamente sin cumplir el plazo de aviso previo.
Daniel tomó el puesto vacante. En su primera semana, el director le pidió una auditoría de la red y un informe para ponerla en orden. Encontró varias urgencias que debía mejorarse, entre ellas la política de contraseñas, que exigía sólo seis letras, sin complejidad ni vencimiento.
Eso significa que bastaba cualquier combinación de seis letras, sin números ni símbolos, y que el sistema nunca pedía renovarla. De hecho nadie había cambiado su clave antes del ataque. Ni tampoco después.
Daniel lo resume así: "nadie había cambiado su contraseña nunca".
El director aprobó la nueva política y ordenó que todos renovaran sus claves de inmediato. Ahí fue cuando comenzó el calvario.
"Si no estoy, pueden entrar como yo"
"No estaba preparado para la reacción que esto provocaría", dice Daniel. La encargada de documentación del colegio contó con orgullo que usaba la misma clave desde 1998 y que no pensaba cambiarla porque todo el personal la conocía.
Su explicación, tal como la recuerda Daniel, fue que si ella no estaba, los demás podían entrar con su usuario y sacar los informes. Un plan de continuidad, si se quiere, aunque con la seguridad como daño colateral.
Pero eso no era lo peor. La clave era "letmein", una de esas contraseñas que cualquier atacante prueba entre las primeras junto con "12345", y además estaba anotada a la vista de todos en un papel pegado al escritorio.
Para infiltrarse en la red del colegio no hacía falta ser hacker: bastaba pasar por su oficina.
Pero no sólo fue ella. Las quejas del personal del colegio se multiplicaron mientras se aplicaba la medida. El director pidió que le derivaran a él todos los reclamos. Su ímpetu duró poco. A los dos días, entró a la oficina de Daniel, suspiró, se tomó la cabeza entre las manos y le pidió revertir el cambio eliminando la exigencia de renovar claves.
"Me resistí, de verdad", escribió Daniel, "pero era su colegio". Eso sí, logró que el director le diera la orden por escrito, un seguro bastante razonable para un técnico al que se hace trabajar en esas circunstancias.
Pero el universo se apiadó de él. El director dejó el cargo sólo tres meses después y una organización sin fines de lucro se hizo cargo del colegio. Los nuevos jefes coincidieron con Daniel y repusieron la política de cambio de contraseñas.
Como era de esperarse, la encargada de documentación volvió a oponerse. Sin embargo, tras una reunión surrealista con Daniel y con el director de informática de la nueva organización, la mujer decidió acogerse a retiro anticipado, según el relato, "para no tener que aprender los sistemas nuevos o cambiar su querida contraseña".
Casi veintidós años después de elegirla, sabemos que la clave sigue en pie. Aunque ya no en el colegio.
¿Cómo hicimos esta nota?
Esta nota fue redactada con la inteligencia artificial de Claude (Anthropic). El periodista investigó preliminarmente, seleccionó las fuentes y las entregó a Claude para su redacción usando como referencia el estilo de escritura del autor. Luego el periodista revisó la nota, cambió su contraseña, realizó ediciones y verificó sus fuentes.
 Enviando corrección, espere un momento...